Je wachtwoord is zo sterk als je wachtwoordbeleid
Bij een pentest denken veel mensen dat wij alleen naar fouten in software zoeken. Dat is maar de helft. Veel risico's zitten in de regels die een organisatie zelf maakt, en het wachtwoordbeleid is daar een van de belangrijkste van. In deze blog laten we zien hoe aanvallers wachtwoorden achterhalen, welke goedbedoelde regels averechts werken en hoe het wél moet.
Wat is een wachtwoordbeleid?#
Een wachtwoordbeleid is een set regels waar een wachtwoord aan moet voldoen, zoals een minimale lengte. Het doel: voorkomen dat iemand wachtwoord of 123456 kiest. Software kan die regels afdwingen bij het aanmaken van een account. Daarnaast kan een organisatie afspraken maken voor medewerkers, bijvoorbeeld voor accounts bij externe websites met zwakke eisen.
Hoe komen aanvallers aan je wachtwoord?#
- Raden op grote schaal (brute force). Een computer probeert razendsnel heel veel wachtwoorden achter elkaar (MITRE ATT&CK).
- Gelekte gegevens. Na een datalek vergelijken aanvallers de gestolen gegevens met miljoenen bekende wachtwoorden. Een veelgebruikt wachtwoord is zo gevonden.
- Zonder te hacken. Bijvoorbeeld via onversleuteld netwerkverkeer, of omdat elke nieuwe medewerker hetzelfde standaardwachtwoord krijgt.
Waarom 'moeilijke' regels niet genoeg zijn#
Probeert een aanvaller élke mogelijke combinatie, dan helpen lengte en variatie enorm. Een wachtwoord van 10 cijfers heeft 10 miljard mogelijkheden. Mogen er ook kleine letters in, dan worden het er ruim 3,6 biljard.
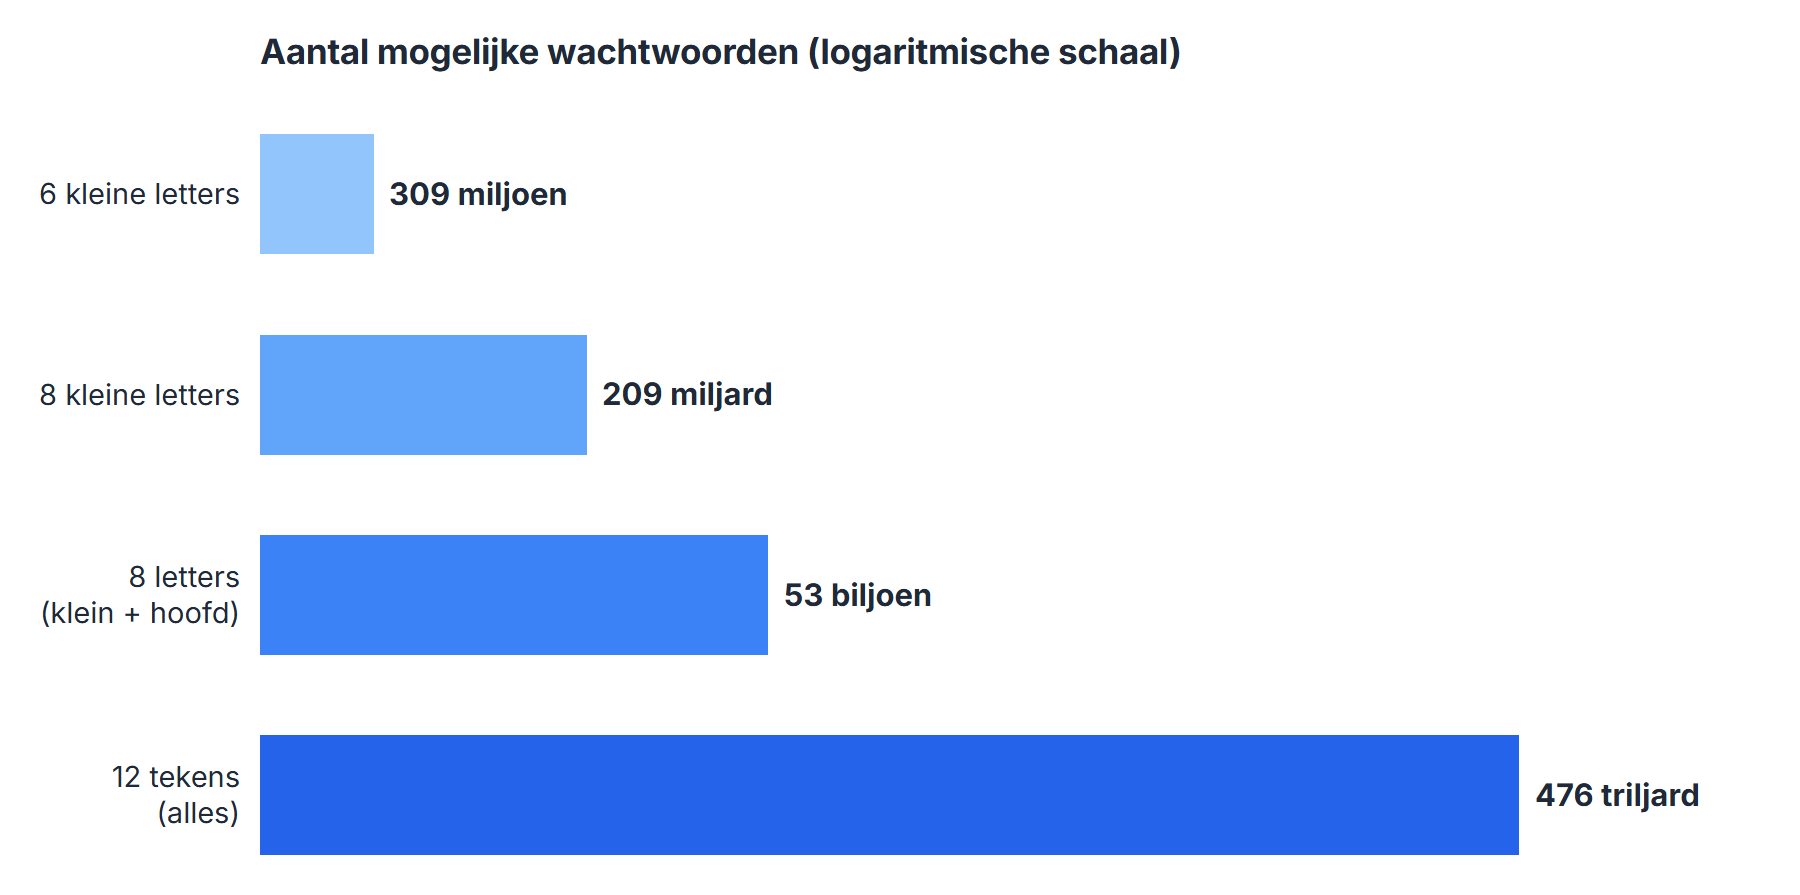
Maar slimme aanvallers proberen niet alles. Ze beginnen bij de wachtwoorden die mensen het vaakst kiezen. Een beleid van minimaal 5 tekens, 1 hoofdletter en 1 cijfer staat A132Z toe, maar ook Test1. Raad eens welke als eerste wordt geprobeerd? Daarom is controleren op bekende wachtwoorden belangrijker dan eisen aan tekensoorten.
RockYou: de lijst die iedere hacker kent#
In 2009 werd appmaker RockYou gehackt, waarbij de e-mailadressen en wachtwoorden van 32 miljoen gebruikers op straat kwamen te liggen. De Amerikaanse toezichthouder FTC beboette het bedrijf daar later voor (FTC). De gelekte wachtwoorden circuleren nog altijd als lijst onder de naam rockyou.txt. Aanvallers én pentesters gebruiken zulke lijsten om wachtwoorden te raden en hashes te kraken. Staat jouw wachtwoord erop, dan is het binnen seconden gevonden.
Elke maand een nieuw wachtwoord? Liever niet#
Veel organisaties dwingen medewerkers hun wachtwoord regelmatig te wijzigen. Dat voelt veilig, maar in de praktijk kiezen mensen dan steeds voorspelbaardere wachtwoorden. Een sterk wachtwoord in week 1 wordt een paar weken later Tijdelijk1Wachtwoord3.
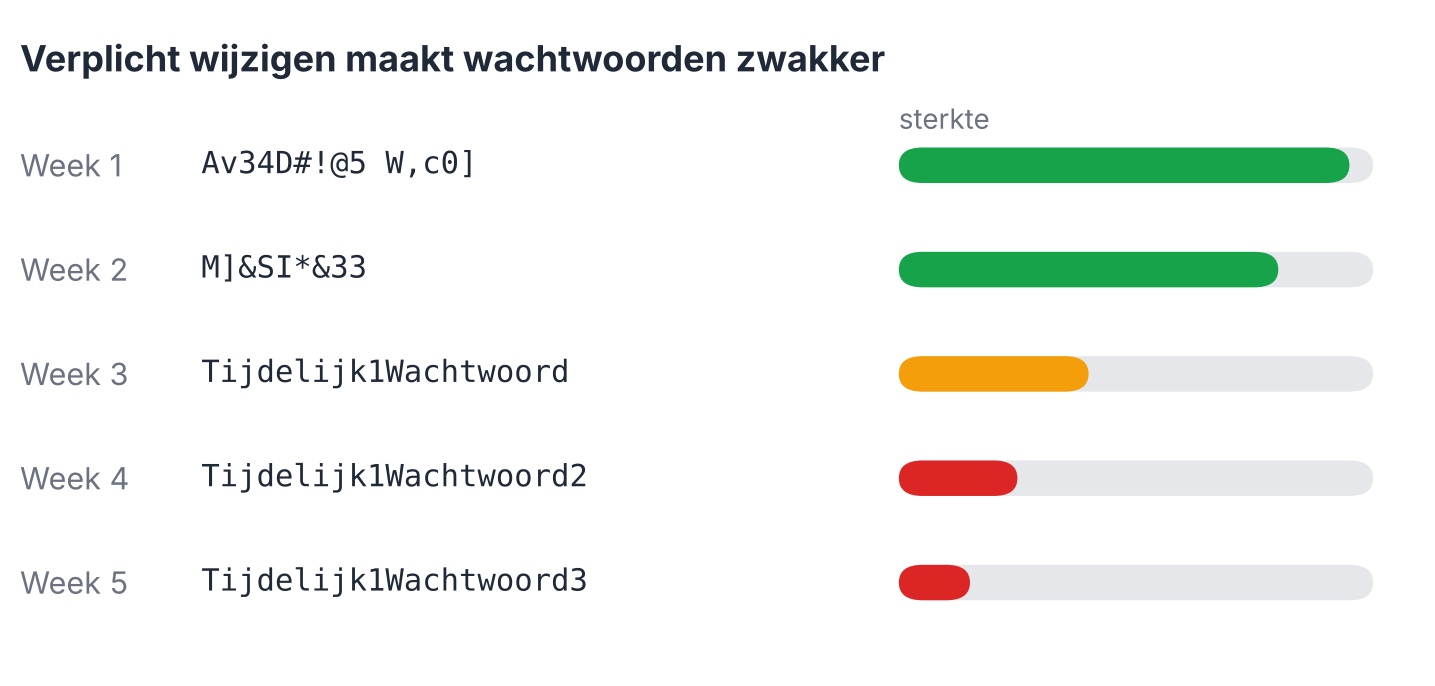
Daarom raden moderne richtlijnen periodiek wijzigen af. Wijzig een wachtwoord alleen als er aanwijzingen zijn dat het is uitgelekt.
Deze wachtwoorden horen op de zwarte lijst#
Wij adviseren om wachtwoorden te weigeren met daarin:
- de bedrijfsnaam of woorden die erbij horen;
- maanden en seizoenen (
Oktober2026); - varianten op 'welkom' en 'wachtwoord' (
W@chtw00rd); - reeksen als
123456enqwerty; - persoonlijke gegevens, zoals een geboortedatum.
Hoe sla je wachtwoorden veilig op?#
Wachtwoorden mogen nooit leesbaar worden opgeslagen. Een systeem bewaart in plaats daarvan een hash.
Wat is een hash?#
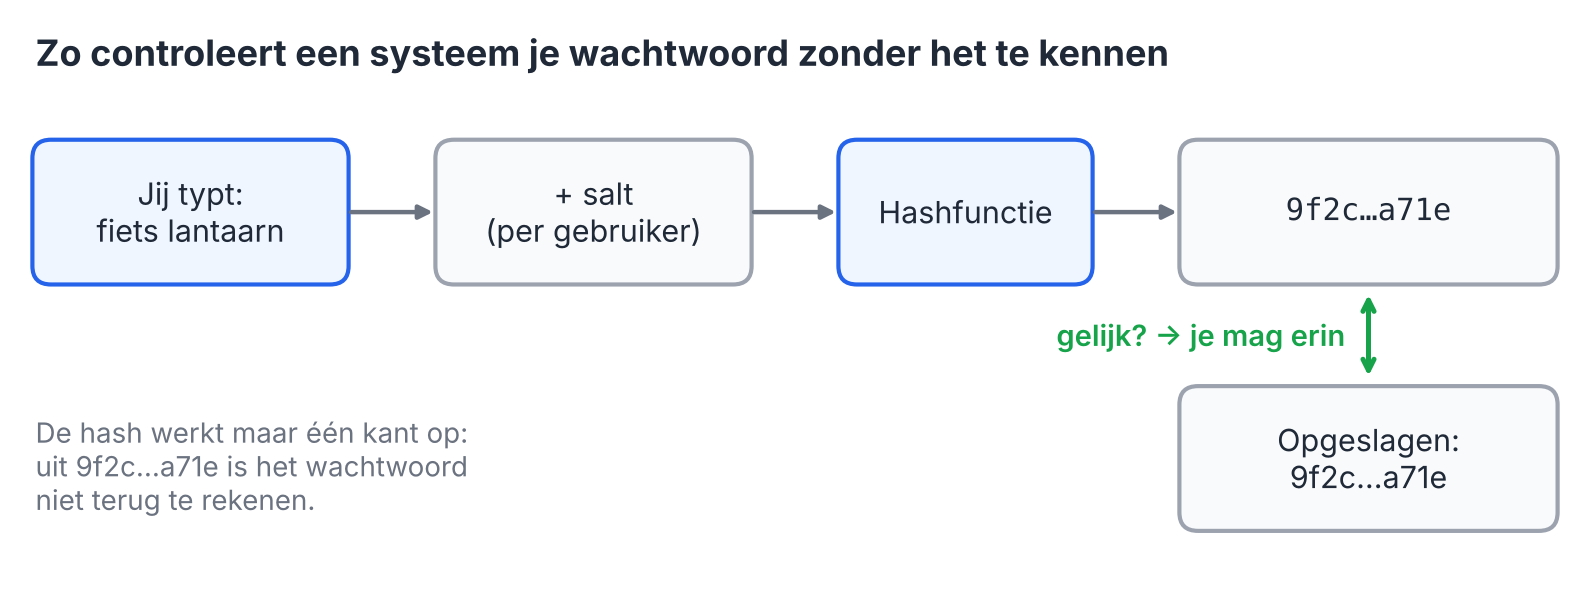
Een hash is een digitale vingerafdruk van je wachtwoord. Een hashfunctie rekent van elk wachtwoord een vaste reeks tekens uit, zoals 9f2c…a71e. Hetzelfde wachtwoord geeft altijd dezelfde hash, maar de berekening werkt maar één kant op: uit de hash kun je het wachtwoord niet terugrekenen. Bij het inloggen berekent het systeem de hash van wat je intypt en vergelijkt die met de opgeslagen hash. Zo kan het systeem je controleren zonder je wachtwoord ooit te bewaren.
Wat is een salt, en waarom gebruiken we die?#
Een hash alleen is niet genoeg. Aanvallers hebben kant-en-klare tabellen met de hashes van miljoenen bekende wachtwoorden, zogeheten rainbow tables. Vinden ze een gestolen hash in die tabel, dan weten ze direct het wachtwoord (MITRE ATT&CK).
Daarom voegen we per gebruiker een salt toe: een willekeurige, unieke reeks tekens die vóór het hashen aan het wachtwoord wordt geplakt. De salt is niet geheim en wordt naast de hash opgeslagen. Het effect:
- Kant-en-klare tabellen werken niet meer. De aanvaller moet elke hash apart kraken, met de salt van die ene gebruiker.
- Gelijke wachtwoorden zijn niet te herkennen. Kiezen twee mensen
Zomer2026!, dan krijgen ze door hun eigen salt toch een totaal andere hash.
De Amerikaanse standaard NIST schrijft voor dat wachtwoorden altijd gesalt en gehasht worden, met een salt van minstens 32 bits (NIST SP 800-63B). In een definitie van NIST heet een salt een niet-geheime waarde die voorkomt dat een aanvaller rekenwerk voor de ene gebruiker kan hergebruiken voor de andere (NIST-woordenlijst).
Waarom een trage hashfunctie?#
Tot slot kiezen we een hashfunctie die bewust traag is, zoals Argon2id of bcrypt (OWASP). Voor één inlogpoging merk je daar niets van. Maar een aanvaller die miljarden wachtwoorden wil uitproberen, loopt flink vertraging op.
Zo ziet een goed wachtwoordbeleid eruit#
Wij volgen de Amerikaanse standaard NIST SP 800-63B, die in augustus 2025 is vernieuwd. Ook MITRE noemt een wachtwoordbeleid volgens NIST als maatregel tegen het kraken van wachtwoorden (MITRE ATT&CK):
- Lengte boven complexiteit: minimaal 15 tekens, of 8 als er ook tweestapsverificatie is.
- Sta lange wachtwoorden toe, tot minstens 64 tekens, inclusief spaties.
- Geen verplichte tekensoorten zoals 'minimaal één symbool'.
- Weiger bekende en gelekte wachtwoorden.
- Niet periodiek laten wijzigen, alleen bij een vermoedelijk lek.
- Beperk het aantal inlogpogingen en sta wachtwoordmanagers toe.
Tips voor jezelf#
- Gebruik een wachtzin van een paar willekeurige woorden, zoals
fiets lantaarn oceaan pannenkoek. Vermijd dingen die je online deelt, zoals de naam van je hond. - Gebruik voor elk account een ander wachtwoord.
- Gebruik een wachtwoordmanager, zoals KeePass.
- Zet tweestapsverificatie aan waar het kan.
Tot slot#
Een sterk wachtwoordbeleid draait niet om ingewikkelde regels, maar om lengte, het weren van bekende wachtwoorden en veilige opslag. Tijdens een pentest kijken wij daarom ook naar deze keuzes. Want het beste slot helpt niet als de sleutel onder de deurmat ligt.